Exchange, esx, AD, GPO, veeam, adaptec,lsi megaraid

Позднее Ctrl + ↑

Сброс пароля Cisco Catalyst 2960G

Как это часто происходит, при передаче сетевого оборудования новому системному администратору не всегда сообщаются пароли. Очень неприятная ситуация, особенно, когда необходимо сохранить существующие сетевые настройки. Приходится как-то выходить из положения…
Итак, ко мне в руки попал запароленный двадцатичетырехпортовый коммутатор Cisco Catalyst 2960G. Секретного слова от него никто не знал. Необходимо произвести сброс пароля с сохранением рабочей конфигурации на этом свиче. Делается это так:

  1. Вам потребуется физический доступ к указанному свичу. Подключите его с помощью кабеля к COM-порту вашего компьютера, как я описал в этой статье.
  1. Отключите питание от устройства. На передней панели коммутатора нажмите и удерживайте кнопку “MODE” (1).

Cisco Catalyst 2960G mode

  1. Включите электропитание свича и не отпускайте кнопку “MODE” до того момента, как перестанет мигать светодиод “SYST” (2). Он должен гореть постоянным зеленым цветом.

Cisco Catalyst 2960G mode

  1. В этот момент на экране вашего монитора в окне терминала PuTTY должно появиться что-то вроде этого:

Base ethernet MAC Address: 00:1c:b1:ba:6e:00
Xmodem file system is available.
The password-recovery mechanism is enabled.
The system has been interrupted prior to initializing the
flash filesystem. The following commands will initialize
the flash filesystem, and finish loading the operating
system software:

flash_init
load_helper
boot

switch:

  1. В строку-приглашение switch: впишите flash_init и нажмите ввод. На вашем экране отобразится что-то вроде этого:

switch: flash_init
Initializing Flash...
flashfs[0]: 600 files, 19 directories
flashfs[0]: 0 orphaned files, 0 orphaned directories
flashfs[0]: Total bytes: 32514048
flashfs[0]: Bytes used: 7712768
flashfs[0]: Bytes available: 24801280
flashfs[0]: flashfs fsck took 10 seconds.
...done Initializing Flash.
Boot Sector Filesystem (bs) installed, fsid: 3
Setting console baud rate to 9600...

  1. Нам необходимо просмотреть содержимое flash-памяти. В строку-приглашение switch: впишите dir flash: и нажмите ввод. На вашем экране отобразится что-то вроде этого:

switch: dir flash:
Directory of flash:/
3 -rwx 1323 config.text
4 -rwx 556 vlan.dat
5 -rwx 5 private-config.text
6 drwx 192 c2960-lanbase-mz.122-25.SEE3

24801280 bytes available (7712768 bytes used)

  1. Мы увидим перечень файлов и каталогов, где config.text и есть наша сетевая конфигурация. Ее необходимо сохранить. Для этого переименуем данный файл командой rename flash:/config.text flash:/config.bak и посмотрим на проделанную работу снова, дав команду dir flash::

switch: rename flash:/config.text flash:/config.bak
switch: dir flash:
Directory of flash:/
3 -rwx 1323 config.bak
4 -rwx 556 vlan.dat
5 -rwx 5 private-config.text
6 drwx 192 c2960-lanbase-mz.122-25.SEE3

24801280 bytes available (7712768 bytes used)

  1. Теперь дадим команду на дальнейшую загрузку коммутатора с помощью команды boot. В окне вашего терминала вы увидите что-то вроде этого:

switch: boot
Loading “flash:c2960-lanbase-mz.122-25.SEE3/c2960-lanbase-mz.122-25.SEE3.bin”…@@@@@@@@@@@@@@@@@@@@@@@
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
File “flash:c2960-lanbase-mz.122-25.SEE3/c2960-lanbase-mz.122-25.SEE3.bin” uncompressed and
installed, entry point: 0×3000 executing…
Restricted Rights Legend

Use, duplication, or disclosure by the Government is
subject to restrictions as set forth in subparagraph
© of the Commercial Computer Software — Restricted
Rights clause at FAR sec. 52.227-19 and subparagraph
© (1) (ii) of the Rights in Technical Data and Computer
Software clause at DFARS sec. 252.227-7013.

cisco Systems, Inc.
170 West Tasman Drive
San Jose, California 95134-1706

Cisco IOS Software, C2960 Software (C2960-LANBASE-M), Version 12.2(25)SEE3, RELEASE SOFTWARE (fc2)
Copyright © 1986-2007 by Cisco Systems, Inc.
Compiled Thu 22-Feb-07 13:57 by myl
Image text-base: 0×00003000, data-base: 0×00AA3380

Initializing flashfs…

flashfs1: 600 files, 19 directories
flashfs1: 0 orphaned files, 0 orphaned directories
flashfs1: Total bytes: 32514048
flashfs1: Bytes used: 7712768
flashfs1: Bytes available: 24801280
flashfs1: flashfs fsck took 1 seconds.
flashfs1: Initialization complete….done Initializing flashfs.

POST: CPU MIC register Tests : Begin
POST: CPU MIC register Tests : End, Status Passed

POST: PortASIC Memory Tests : Begin
POST: PortASIC Memory Tests : End, Status Passed

POST: CPU MIC PortASIC interface Loopback Tests : Begin
POST: CPU MIC PortASIC interface Loopback Tests : End, Status Passed

POST: PortASIC RingLoopback Tests : Begin
POST: PortASIC RingLoopback Tests : End, Status Passed

POST: PortASIC CAM Subsystem Tests : Begin
POST: PortASIC CAM Subsystem Tests : End, Status Passed

POST: PortASIC Port Loopback Tests : Begin
POST: PortASIC Port Loopback Tests : End, Status Passed

Waiting for Port download…Complete

cisco WS-C2960G-24TC-L (PowerPC405) processor (revision D0) with 61440K/4088K bytes of memory.
Processor board ID FOC1129Z5JJ
Last reset from power-on
1 Virtual Ethernet interface
24 Gigabit Ethernet interfaces
The password-recovery mechanism is enabled.

64K bytes of flash-simulated non-volatile configuration memory.
Base ethernet MAC Address : 00:1C:B1:BA:6E:00
Motherboard assembly number : 73-10015-06
Power supply part number : 341-0098-02
Motherboard serial number : FOC112909HK
Power supply serial number : AZS112700Z8
Model revision number : D0
Motherboard revision number : A0
Model number : WS-C2960G-24TC-L
System serial number : FOC1129Z5JJ
Top Assembly Part Number : 800-26673-03
Top Assembly Revision Number : A0
Version ID : V03
CLEI Code Number : COM3G00BRB
Hardware Board Revision Number : 0×01

Switch Ports Model SW Version SW Image
——— ——- ——- ————— —————

  • 1 24 WS-C2960G-24TC-L 12.2(25)SEE3 C2960-LANBASE-M

Press RETURN to get started!

00:01:04: %LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan1, changed state to down
00:01:05: %SPANTREE-5-EXTENDED_SYSID: Extended SysId enabled for type vlan
00:01:25: %SYS-5-RESTART: System restarted —
Cisco IOS Software, C2960 Software (C2960-LANBASE-M), Version 12.2(25)SEE3, RELEASE SOFTWARE (fc2)
Copyright © 1986-2007 by Cisco Systems, Inc.
Compiled Thu 22-Feb-07 13:57 by myl

  1. Все приведенное выше — процесс загрузки Cisco Catalyst 2960G. На вопрос о вашем желании отменить автоустановку ответьте yes или просто нажмите ввод:

Would you like to terminate autoinstall? [yes]: yes

  1. Вы увидите стандартное приглашение свича Switch>. Войдите в административный режим командой enable, скопируйте вашу сохраненную конфигурацию в running-config (подтвердите свое желание нажав ввод) и просмотрите ее командой show running-config:

Switch>enable
Switch#copy flash:/config.bak running-config
Destination filename [running-config]?
1323 bytes copied in 0.184 secs (7190 bytes/sec)
sw-srv2960G#sh run
Building configuration…

Current configuration : 1333 bytes
!
version 12.2
no service pad
service timestamps debug uptime
service timestamps log uptime
no service password-encryption
!
hostname sw-srv2960G
!
enable secret 5 $1$dwsc$uxiiNhCIICoz3TrxR8alo/
!
no aaa new-model
ip subnet-zero
…

  1. Я не стал здесь приводить весь свой конфиг. По тому, что изменилось приглашение с Switch# на sw-srv2960G# уже стало понятно, что настройки применились. Теперь дадим команду write и просмотрим содержимое flash-памяти:

sw-srv2960G#write
Building configuration…
[OK]
sw-srv2960G#dir flash:
Directory of flash:/
2 -rwx 1333 Mar 1 1993 00:06:09 +00:00 config.text
3 -rwx 1323 Mar 1 1993 00:04:57 +00:00 config.bak
4 -rwx 556 Mar 1 1993 00:42:29 +00:00 vlan.dat
6 drwx 192 Mar 1 1993 00:06:39 +00:00 c2960-lanbase-mz.122-25.SEE3
621 -rwx 5 Mar 1 1993 00:06:09 +00:00 private-config.text

32514048 bytes total (24799744 bytes free)

  1. Нам осталось только задать новые собственные пароли в режиме конфигурирования, сохранить и просмотреть сделанные нами изменения:

sw-srv2960G#configure terminal
Enter configuration commands, one per line. End with CNTL/Z.
sw-srv2960G(config)#no enable secret 5 $1$dwsc$uxiiNhCIICoz3TrxR8alo/
sw-srv2960G(config)#enable secret parol1
sw-srv2960G(config)#username ciscouser privilege 15 secret parol2
sw-srv2960G(config)#do write
Building configuration…
[OK]
sw-srv2960G(config)#do sh run
Building configuration…
Current configuration : 1403 bytes
!
version 12.2
no service pad
service timestamps debug uptime
service timestamps log uptime
no service password-encryption
!
hostname sw-srv2960G
!
enable secret 5 $1$kf3hg$jPkl;G4MkdXV4ddhXcOzE/
!
username ciscouser privilege 15 secret 5 51dUwcG$qawD9rUdkU8ux;FW7syVvfkx1
no aaa new-model
ip subnet-zero
!
…

  1. В приведенном выше листинге мы удалили старый пароль, задали новый, а также прописали пользователя с самым высоким 15 уровнем доступа. Замените parol1, parol2 и ciscouser на собственные!

Вот, в принципе и все. Не забудьте посмотреть, не заданы ли случайно пароли доступа в line con 0, line vty 0 4 и т. д. Нам осталось перезагрузить коммутатор командой reload и войти в него, используя наши новые логин и пароль. Напоследок скажу, что описанный выше способ подойдет для всех коммутаторов Cisco Catalyst 2960 серии… Удачи!
Настройка DHCP сервера в CISCO

В данной заметке опишу пошаговую настройку сервиса DHCP в маршрутизаторах CISCO. Нижеследующее точно будет справедливо для устройств 800, 1800, 2800 серии. Именно такие CISCO находятся в моем ведении и данная конфигурация работает со стопроцентной гарантией.
Сразу сделаю оговорку, что в статье описывается только процесс настройки именно DHCP сервиса. Вопросы маршрутизации и общей безопасности затрагиваться не будут.
В подготовительных действиях мы отключим вывод логов на консоль и настроим сетевой интерфейс FastEthernet0/1, разбив его на два vlan’а. На интерфейсе FastEthernet0/1.1 будет настроен нативный vlan основной подсети 192.168.100.0/22, на интерфейсе FastEthernet0/1.2 будет настроен vlan тестовой подсети 172.16.0.0/24:

Router(config)#no logging console
Router(config)#interface FastEthernet0/1.1
Router(config-subif)#description LOCALNET
Router(config-subif)#encapsulation dot1Q 1 native
Router(config-subif)#ip address 192.168.100.1 255.255.252.0
Router(config-subif)#ip virtual-reassembly
Router(config-subif)#no cdp enable
Router(config-subif)#exit
Router(config)#interface FastEthernet0/1.2
Router(config-subif)#description TESTNET
Router(config-subif)#encapsulation dot1Q 172
Router(config-subif)#ip address 172.16.0.1 255.255.255.0
Router(config-subif)#ip virtual-reassembly
Router(config-subif)#no cdp enable
Router(config-subif)#exit
Router(config)#interface FastEthernet0/1
Router(config-if)#no shutdown
Router(config-if)#exit
Приступим к непосредственно настройке сервиса DHCP:

  1. на всякий случай данной командой мы включим необходимый нам сервис;
  2. обозначим пул для нашей основной сети организации;
  3. команда предназначено для импорта всех настроек в базу данных сервера DHCP;
  4. обозначим нашу сеть;
  5. укажем доменное имя нашей компании;
  6. данной командой пропишем существующие DNS сервера в нашей сети;
  7. данной командой пропишем существующие WINS сервера в нашей сети;
  8. обозначим шлюз по умолчанию в нашей сети (это наша CISCO);
  9. следующие три строчки отдадут клиентским компьютерам необходимые нам опции:
    — option 4 — укажет ip адрес Time Server в нашей сети;
    — option 42 — укажет ip адрес NTP Servers в нашей сети;
    — option 150 — укажет нашим CISCO телефонам расположение TFTP сервера в сети для их конфигурации;
    (более подробно о возможных опциях можно почитать тут).
  10. командой lease укажем срок действия выданного ip адреса;
  11. и наконец — включим обновление ARP таблицы в соответствии с выданным ip адресом;
  12. выйдем из настройки нашего пула для основной сети…

Router(config)#service dhcp
Router(config)#ip dhcp pool company.ru
Router(dhcp-config)#import all
Router(dhcp-config)#network 192.168.100.0 255.255.252.0
Router(dhcp-config)#domain-name company.ru
Router(dhcp-config)#dns-server 192.168.100.2 192.168.100.3
Router(dhcp-config)#netbios-name-server 192.168.100.2 192.168.100.3
Router(dhcp-config)#default-router 192.168.100.1
Router(dhcp-config)#option 4 ip 192.168.100.1
Router(dhcp-config)#option 42 ip 192.168.100.1
Router(dhcp-config)#option 150 ip 192.168.100.1
Router(dhcp-config)#lease 30
Router(dhcp-config)#update arp
Router(dhcp-config)#exit

  1. укажем диапазон исключаемых из выдачи ip адресов (куда обязательно должен входить ip адрес нашего шлюза). я использую данный диапазон для серверов и различных сетевых устройств;
  2. списков исключения может быть несколько (данный я использую для хостов, имеющих полный доступ в интернет — 192.168.103.80/28);
  3. отключим использование VRF на интерфейсе, принимающем запросы на выдачу ip адреса;
  4. обозначим местоположение базы данных DHCP. в принципе ее можно хранить и на flash CISCO;
  5. данная настройка позволит обновлять обе (прямую и обратную) записи A и RTP на нашем сервере DNS;
  6. отключим использование BOOTP (Bootstrap Protocol — протокол начальной самозагрузки) сервиса;
  7. выполним сохранение наших настроек.

Router(config)#ip dhcp excluded-address 192.168.100.0 192.168.100.40
Router(config)#ip dhcp excluded-address 192.168.103.80 192.168.103.95
Router(config)#no ip dhcp use vrf connected
Router(config)#ip dhcp database tftp://192.168.100.4/Router-dhcp timeout 80
Router(config)#ip dhcp update dns both override
Router(config)#no ip bootp server
Router(config)#do write
Building configuration...
.
[OK]
В сети существует следующая рекомендация: при настройке DHCP сервера на CISCO, не являющейся роутером по умолчанию в вашей сети, в настройках интерфейса в роутере по умолчанию нужно указать опцию ip helper-address IP_ADDRESS, где IP_ADDRESS — адрес настраиваемой вами CISCO с DHCP сервером.

База данных сервиса DHCP имеет следующий вид:

*time* Feb 26 2013 08:14 AM
*version* 4
!IP address Type Hardware address Lease expiration VRF
172.16.0.25 id 0128.e02c.c6d7.1e Mar 24 2013 10:21 AM
172.16.0.27 id 015c.0a5b.e2c0.83 Feb 28 2013 10:31 AM
172.16.0.72 id 01b4.f0ab.a434.f3 Mar 17 2013 07:10 PM
172.16.0.89 id 0174.de2b.6077.d5 Mar 02 2013 05:19 PM
.
!IP address Type Hardware address Interface-name
arp 172.16.0.25 1 28e0.2cc6.d71e Fa0/1.2
arp 172.16.0.27 1 5c0a.5be2.c083 Fa0/1.2
arp 172.16.0.72 1 b4f0.aba4.34f3 Fa0/1.2
arp 172.16.0.89 1 74de.2b60.77d5 Fa0/1.2
.
.
!IP address Interface-name Lease expiration Server IP address Hardware address Vrf
*end*
Просмотреть информацию о ней можно командой sh ip dhcp database:

Router#sh ip dhcp database
URL : tftp://192.168.100.4/Router-dhcp
Read : Feb 26 2013 08:09 AM
Written : Feb 26 2013 08:14 AM
Status : Last write succeeded. Agent information is up-to-date.
Delay : 300 seconds
Timeout : 80 seconds
Failures : 0
Successes: 2
Информация о работающем DHCP можно просмотреть командой sh ip dhcp server statistics:

Router#sh ip dhcp server statistics
Memory usage 75706
Address pools 40
Database agents 1
Automatic bindings 9
Manual bindings 38
Expired bindings 0
Malformed messages 0
Secure arp entries 4
Message Received
BOOTREQUEST 5
DHCPDISCOVER 121
DHCPREQUEST 706
DHCPDECLINE 0
DHCPRELEASE 0
DHCPINFORM 2875

Message Sent
BOOTREPLY 0
DHCPOFFER 24
DHCPACK 465
DHCPNAK 24
Аналогичным образом настроим пул для тестовой подсети 172.16.0.0/24:

Router(config)#ip dhcp pool testnet.ru
Router(dhcp-config)#import all
Router(dhcp-config)#network 172.16.0.0 255.255.255.0
Router(dhcp-config)#domain-name testnet.ru
Router(dhcp-config)#dns-server 172.16.0.1
Router(dhcp-config)#default-router 172.16.0.1
Router(dhcp-config)#option 4 ip 172.16.0.1
Router(dhcp-config)#option 42 ip 172.16.0.1
Router(dhcp-config)#lease 30
Router(dhcp-config)#update arp
Router(dhcp-config)#exit
Router(config)#ip dhcp excluded-address 172.16.0.0 172.16.0.10
Router(config)#do write
Осталось показать каким образом настраивать резервирование. Просмотреть все выданные ip адреса можно командой sh ip dhcp binding:

router#sh ip dhcp binding
Bindings from all pools not associated with VRF:
IP address Client-ID/ Lease expiration Type
Hardware address/
User name
172.16.0.25 0128.e02c.c6d7.1e Mar 24 2013 10:21 AM Automatic
172.16.0.26 0100.18e7.8cba.35 Infinite Manual
172.16.0.27 015c.0a5b.e2c0.83 Feb 28 2013 10:31 AM Automatic
172.16.0.72 01b4.f0ab.a434.f3 Mar 17 2013 07:10 PM Automatic
172.16.0.89 0174.de2b.6077.d5 Mar 02 2013 05:19 PM Automatic
172.16.0.130 0100.1b38.41b0.e4 Infinite Manual
172.16.0.131 01c4.8508.38e2.b2 Infinite Manual
172.16.0.132 0100.24be.d798.51 Infinite Manual
Как видно, здесь показаны как автоматически, так и вручную настроенные привязки mac-адреса к ip.
Чтобы сделать привязку вручную, необходимо:

  1. обозначим новый пул с произвольным именем;
  2. укажем назначаемый ip адрес и маску подвести;
  3. пропишем mac адрес, начиная с 01;
  4. присвоим имя для настраиваемого хоста (без доменного суффикса);
  5. осуществим выход из настройки пула и сохранение наших настроек:

Router(config)#ip dhcp pool comp1
Router(dhcp-config)#host 172.16.0.36 255.255.255.0
Router(dhcp-config)#client-identifier 0144.37e6.5665.a6
Router(dhcp-config)#client-name comp1
Router(dhcp-config)#exit
Router(config)#do write
Если в момент указания client-identifier у вас выскочит ошибка вида % A binding already exists for 172.16.0.36., вам необходимо сперва очистить в режиме enable уже существующую привязку для этого хоста командой clear ip dhcp binding:

Router#clear ip dhcp binding ?

  • Clear all automatic bindings
    A.B.C.D Clear a specific binding
    Router#clear ip dhcp binding 172.16.0.36
    Вот и все. Приведу теперь листинг нашей проделанной работы:

version 12.4
service timestamps debug datetime msec
service timestamps log datetime msec
no service password-encryption
!
hostname Router
!
boot-start-marker
boot-end-marker
!
logging message-counter syslog
no logging console
!
no aaa new-model
!
dot11 syslog
ip source-route
!
ip cef
ip dhcp database tftp://192.168.100.4/main-router-dhcp timeout 80
no ip dhcp use vrf connected
ip dhcp excluded-address 192.168.100.0 192.168.100.40
ip dhcp excluded-address 192.168.103.80 192.168.103.95
ip dhcp excluded-address 172.16.0.0 172.16.0.10
!
ip dhcp pool company.ru
import all
network 192.168.100.0 255.255.252.0
domain-name company.ru
dns-server 192.168.100.2 192.168.100.3
netbios-name-server 192.168.100.2 192.168.100.3
default-router 192.168.100.1
option 4 ip 192.168.100.1
option 42 ip 192.168.100.1
option 150 ip 192.168.100.1
lease 30
update arp
!
ip dhcp pool testnet.ru
import all
network 172.16.0.0 255.255.255.0
domain-name testnet.ru
dns-server 172.16.0.1
default-router 172.16.0.1
option 4 ip 172.16.0.1
option 42 ip 172.16.0.1
lease 30
update arp
!
ip dhcp pool comp1
host 172.16.0.26 255.255.255.0
client-identifier 0144.37e6.5665.a6
client-name comp1
!
ip dhcp update dns both override
no ip bootp server
no ipv6 cef
!
multilink bundle-name authenticated
!
voice-card 0
!
archive
log config
hidekeys
!
interface FastEthernet0/0
no ip address
shutdown
duplex auto
speed auto
!
interface FastEthernet0/1
no ip address
duplex auto
speed auto
!
interface FastEthernet0/1.1
description LOCALNET
encapsulation dot1Q 1 native
ip address 192.168.100.1 255.255.252.0
ip virtual-reassembly
no cdp enable
!
interface FastEthernet0/1.2
description TESTNET
encapsulation dot1Q 172
ip address 172.16.0.1 255.255.255.0
ip virtual-reassembly
no cdp enable
!
ip forward-protocol nd
no ip http server
no ip http secure-server
!
control-plane
!
line con 0
line aux 0
line vty 0 4
login
!
scheduler allocate 20000 1000
end

Let’s Encrypt защищаем корпоративный Exchange 2016 трехмесячными сертификатами

Вот такой конфиг полностью работает с 2016 Exchange причем позволяет переключить текущую конфигурацию незаметно для директорских Iphone и Ipad без запросов на смену сертификата:

server {
listen 80;
server_name mail.company.com autodiscover.company.com;
root /var/www/html;
location ~ /.well-known { allow all; }
return 301 https://$host$request_uri;
}

server {
tcp_nodelay on;
#keepalive_timeout 3h;
#proxy_read_timeout 3h;
listen 443;
#listen [::]:443 ipv6only=on;
ssl on;
ssl_certificate /etc/letsencrypt/live/mail.company.com/fullchain.pem;
ssl_certificate_key /etc/letsencrypt/live/mail.company.com/privkey.pem;

ssl_session_timeout 5m;
server_name mail.company.com;

location / {
return 301 https://mail.company.com/owa;
}

proxy_http_version 1.1;
proxy_read_timeout 360;
proxy_pass_header Date;
proxy_pass_header Server;
proxy_pass_header Authorization;
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
proxy_pass_request_headers on;
#more_set_input_headers 'Authorization: $http_authorization';
proxy_set_header Accept-Encoding "";
#more_set_headers -s 401 'WWW-Authenticate: Basic realm="http://10.0.0.2"';
# proxy_request_buffering off;
proxy_buffering off;
proxy_set_header Connection "Keep-Alive";

location ~ /.well-known { allow all; }
location ~* ^/owa { proxy_pass https://10.0.0.2; }
location ~* ^/Microsoft-Server-ActiveSync { proxy_pass https://10.0.0.2; }
location ~* ^/ecp { proxy_pass https://10.0.0.2; }
location ~* ^/rpc { proxy_pass https://10.0.0.2; }
#location ~* ^/mailarchiver { proxy_pass https://mailarchiver.local; }

error_log /var/log/nginx/owa-ssl-company-error.log;
access_log /var/log/nginx/owa-ssl-company-access.log;
}


Рекурсивное изменение даты модификации файлов и папок в linux

После анализа взлома сайта потребовалось выставить для всех файлов и папок определенную дату и время, выполняем:

cd /var/www/
find ./ -type f -exec touch -t 201611211300 {} + 
find ./ -type d -exec touch -t 201611211300 {} +

Получаем дату модификации 2016г. 21 ноября 13-00

Бекап и восстановление в PostrgeSQL

Для создания резервной копии воспользуемся утилитой pg_dump, которая позволяет создать дамп для указанной БД. Создание дампа происходит без блокирования таблиц и представдляет снимок БД на момент выполнения команды. Т. е. вы можете создавать дампы во время работы пользователей, в то время как для создания резервной копии средствами 1С вам нужен монопольный доступ к базе.

Синтаксис pg_dump предельно прост, нам нужно указать имя базы и расположение и название файла дампа. Просмотреть список баз можно командой:

psql -U postgres -l


Кроме списка баз вывод содержит ряд полезной информации, например о кодировке базы, данная информация пригодится нам при восстановлении БД на другом сервере.

Теперь, уточнив наименование баз на сервере создадим резервную копию базы unf14:

pg_dump -U postgres unf14 > ~/unf14.pgsql.backup
sudo -u postgres pg_dump chat > /home/user/chat.sql


результатом выполнения команды будет файл дампа в домашней директории. Расширение файла мы рекомендуем указывать таким образом, чтобы по нему было понятно назначение данного файла и оно может быть любым. В нашем случае мы используем pgsql.backup, глянув на такой файл сразу станет понятно о его назанчении, это может быть важно, если поиском дампов будут заниматься ваши коллеги. Также мы не рекомендуем использовать расширение .bak, потому что многие утилиты «для оптимизации» удаляют такие файлы.

При необходимости можем создать сжатый дамп:

pg_dump -U postgres unf14 | gzip > ~/unf14.pgsql.gz


Сжатие позволяет уменьшить размер дампов примерно вдвое, поэтому следует его использвать при передаче резервных копий по сети интернет или при ограниченном размере хранилища.

Перед восстановлением дампа следует создать целевую БД (при ее остутсвии), хотя мы рекомендуем делать это всегда. Еще одна БД есть не просит, зато избавляет от распространенной ситуации, когда залили не тот дамп или не в ту базу. Для создания базы выполним:

createdb -T template0 unf14


На платформе Линукс эта команда будет выглядеть так:

psql -U postgres unf14 < ~/unf14.pgsql.backup
sudo -u postgres psql chat < /home/user/chat.sql


Cisco опрос snmp

Добавляем на маршрутизатор в conf t

snmp-server community ciscoswitch RO

После этого создаем конфиг свитча

/usr/local/bin/cfgmaker ciscoswitch@192.168.88.1 —output=internet.cfg

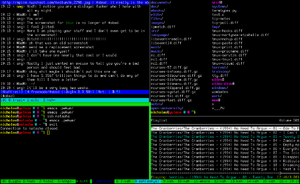
Заметки по оконному менеджеру tmux

tmux

— это менеджер терминалов, к которому удобно подключаться и отключаться, не теряя при этом процессы и историю. Как

screen

, только лучше (в первую очередь потому, что использует модель клиент—сервер).

image

Очень хороший способ запустить tmux:

tmux attach || tmux new

 — делая так, вы сперва пытаетесь подключиться к уже существующему серверу tmux, если он существует; если такого ещё нет — создаёте новый.

После этого вы попадаете в полноценную консоль.
Ctrl+b d — отключиться. (Точно так же вы отключитесь, если прервётся соединение. Как подключиться обратно и продолжить работу — см. выше.)

В одной сессии может быть сколько угодно окошек:
Ctrl+b c — создать окошко;
Ctrl+b 0...9 — перейти в такое-то окошко;
Ctrl+b p — перейти в предыдущее окошко;
Ctrl+b n — перейти в следующее окошко;
Ctrl+b l — перейти в предыдущее активное окошко (из которого вы переключились в текущее);
Ctrl+b & — закрыть окошко (а можно просто набрать

exit

в терминале).

В одном окошке может быть много панелей:
Ctrl+b % — разделить текущую панель на две, по вертикали;
Ctrl+b « — разделить текущую панель на две, по горизонтали (это кавычка, которая около Enter, а не Shift+2);
Ctrl+b →←↑↓ — переходить между панелями;
Ctrl+b x — закрыть панель (а можно просто набрать

exit

в терминале).

Недостаток — непривычным становится скроллинг:
Ctrl+b PgUp — вход в „режим копирования“, после чего:
PgUp, PgDown — скроллинг;
q — выход из „режима копирования“.

Принудительное обновление адресной книги Exchange 2010 2013

Открываем EMS (Exchange Management Shell) и вводим вот такую строку.

Get-OfflineAddressbook | Update-OfflineAddressbook

еще как вариант можно перезапустить службу Помощники по обслуживанию почтовых ящиков Microsoft Exchange, это тоже поможет сделать обновление адресной книги в Exchange 2013.

net stop MSExchangeSA & net start MSExchangeSA

Потом на клиентской машине в Outlook 2013 нажимаем на ленте Отправка и получение > Группы отправки и получения > Загрузить адресную книгу


Cisco мониторинг ssh и настройка времени и логов

ntp update-calendar
ntp server 64.90.182.55

Router(config)#clock timezone MSK 4
Router(config)#clock calendar-valid
Router#show clock
11:17:44.500 MSK Tue Feb 26 2013


Для выставления правильного времени в логах:

service timestamps log datetime localtime

Ну и заодно в режиме отладки

service timestamps debug datetime localtime

Защита ssh от перебора

login block-for 60 attempts 3 within 20 # устанавливает задержку в 60 секунд, если было 3 попытки входа в течение 20 секунд
login delay 5 # задержка в 5 секунд между попытками входа
login on-failure log
login on-success log

Пулы для postgresql

Подключатся нужно к порту 6432 (Он, кстати, стал стандартом...).
Вобщем у меня всё заработало.

Для просмотра диагностики pgBouncer`a

sudo psql -p 6432 pgbouncer -U postgres

Список команд — тут.

Для затравки:
show help;
show pools;
show clients;

Ранее Ctrl + ↓