Exchange, esx, AD, GPO, veeam, adaptec,lsi megaraid

Позднее Ctrl + ↑

Монтирование архивов в Linux (Debian Lenny)

Исходная ситуация: на сетевом диске лежит архив backup.tgz размером >50GB, надо внутри найти некие файлы и скопировать на новый сервер. Распаковать все это не представляется возможным, какие файлы из архива необходимы тоже известно достаточно приблизительно. В таком случае лучше архив смонтировать как виртуальную файловую систему и работать уже с ней. Основная система Debian Lenny 5.0 (x64).

Во-первых, нам понадобится AVFS:

$ sudo apt-get update
$ sudo apt-get install avfs

Во-вторых, просто заходим в нужный архив и работаем с ним как с любой файловой системой в режиме [read only].

$ cd /home/rat/.avfs/mnt/backup/server.domain.lv/backup.tgz#

Внутри архива прекрасно работает find, любители могут воспользоваться Midnight Commander.

Вообще, AVFS поддерживает множество типов архивов, подключения по ftp. Есть возможность автоматически запускать AVFS в режиме демона (avfsd) при старте компьютера.

P.S. Если возникает проблема с fuse, например такая:

fuse: failed to open /dev/fuse: Permission denied

Проверьте, что ваш пользователь в группе fuse.

$ groups
rat adm dialout cdrom floppy audio video plugdev

Тогда делаем так:

$ sudo usermod -a -G fuse rat
$ groups
rat adm dialout cdrom floppy audio video fuse plugdev

Mounting raw and qcow2 VM disk images

# Загружаем модуль ядра Network Block Device
modprobe nbd

# "Подключаем" образ к устройству /dev/nbd0.
qemu-nbd --connect /dev/nbd0 --read-only /путь/к/образу.qcow2

# Ищем разделы на устройстве.
kpartx -arvs /dev/nbd0

# Здесь ты можешь делать с разделами /dev/mapper/ndb0p* что угодно: монтировать, форматировать и т.п.

# Убираем девайсы разделов.
kpartx -dvs /dev/nbd0

# Выключаем qemu-nbd.
qemu-nbd --disconnect /dev/nbd0


Mounting a partition from raw image is pretty simple:

losetup /dev/loop0 image.img
kpartx -a /dev/loop0
mount /dev/mapper/loop0p1 /mnt/image

If kernel parameter (as loop in compiled into Fedora’s kernel) like

loop.max_part=63

added it is even simplier:

losetup /dev/loop0 image.img
mount /dev/loop0p1 /mnt/image

Alternative way is to specify direct offset to partition:

mount image.img /mnt/image -o loop,offset=32256

To mount qcow2 images there is (at least in F-11 qemu) very useful qemu-nbd util. It shares image through kernel network block device protocol and this allows to mount it:

modprobe nbd max_part=63
qemu-nbd -c /dev/nbd0 image.img
mount /dev/nbd0p1 /mnt/image

If LVM is present on image it could be initialized with:

vgscan
vgchange -ay
mount /dev/VolGroupName/LogVolName /mnt/image

Finishing is done with (depending on how it was initalized):

umount /mnt/image
vgchange -an VolGroupName
killall qemu-nbd
kpartx -d /dev/loop0
losetup -d /dev/loop0

Монтирование флешки в debian из образа dd

Как смонтировать образ флешки, снятый командой

dd if=/dev/sde of=~/disk.img

:

$ sudo fdisk -C 592 -l -u ~/disk.img
Disk /home/rat/disk.img: 0 MB, 0 bytes
255 heads, 63 sectors/track, 592 cylinders, total 0 sectors
Units = sectors of 1 * 512 = 512 bytes
Disk identifier: 0xc6aafc6c
Device Boot Start End Blocks Id System
/home/rat/disk.img1 44 15679439 7839698 b W95 FAT32
$ sudo mount -o loop,offset=22528 -t vfat ~/disk.img /mnt/disk

Смещение 22528 байтов вычисляется как 44 сектора * 512 байтов = 22528 байтов.

Proxmox 4.0: Корневой раздел на ZFS RAID1 или как увеличить отказоустойчивость если в сервере всего 2 диска

Подвернулась мне задача — запустить Proxmox и несколько виртуалок на сервере всего с 2 дисками. При этом требовалось обеспечить ну хоть какую-то надежность и простоту исправления проблем связанных с выходом из строя одного из дисков. Далее в заметке подробное описание тестирования решения на стенде.

Вводная


Я считаю что читатель данной заметки может самостоятельно установить Proxmox на ноду и не буду рассматривать установку и настройку самого гипервизора. Рассмотрим только настройки касающиеся ZFS RAID1 и тестирование ситуации сбоя одного из дисков.
Железо на котором предстояло развернуть проект представляло из себя ноду Supermicro, видимо в исполнении 2 node in 1U с псевдо-рейдом интегрированном в чипсет от Intel который не поддерживается в Proxmox. В связи с этим попробуем испытать решение предлагаемое «из коробки» в версии 4.0. Хоть убейте — я не помню был-ли такой вариант установки в Proxmox 3.6, может и был, но не отложилось в памяти из-за невостребованности такой конфигурации. В тестовой стойке у нас отыскался аналогичный сервер и я принялся за проверку решения, предоставляемого ребятами из Proxmox Server Solutions.

Установка


Как и предупреждал — не буду показывать установку полностью, заострю внимание только на важных моментах.

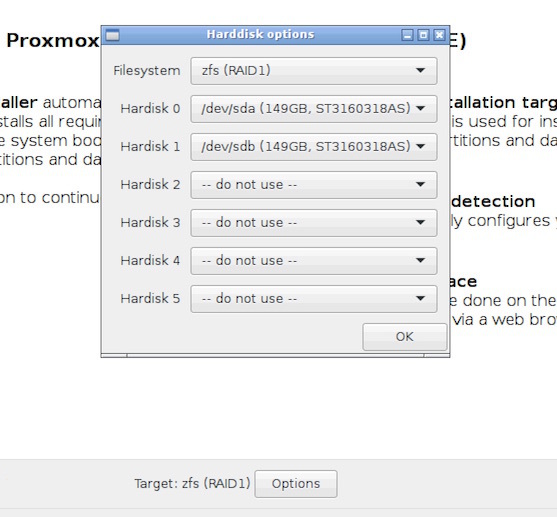
Выбираем zfs RAID1:

image

Сервер тестовый и нет подписки на коммерческий репозиторий. В /etc/apt/sources.list подключаем бесплатный:

deb http://download.proxmox.com/debian jessie pve-no-subscription

В /etc/apt/sources.list.d/pve-enterprise.list закомментируем коммерческий.

Ну и вдруг забудете:

root@pve1:~# apt-get update && apt-get upgrade

Смотрим что нам нарезал инсталлятор на дисках (привожу только часть вывода):

root@pve1:~# fdisk -l /dev/sd*

Disk /dev/sda: 149.1 GiB, 160041885696 bytes, 312581808 sectors
Units: sectors of 1 * 512 = 512 bytes
Sector size (logical/physical): 512 bytes / 512 bytes
I/O size (minimum/optimal): 512 bytes / 512 bytes
Disklabel type: gpt
Disk identifier: 758FA29C-4F49-4315-BA0C-F3CCC921FA01

Device         Start       End   Sectors  Size Type
/dev/sda1         34      2047      2014 1007K BIOS boot
/dev/sda2       2048 312565389 312563342  149G Solaris /usr & Apple ZFS
/dev/sda9  312565390 312581774     16385    8M Solaris reserved 1

Disk /dev/sdb: 149.1 GiB, 160041885696 bytes, 312581808 sectors
Units: sectors of 1 * 512 = 512 bytes
Sector size (logical/physical): 512 bytes / 512 bytes
I/O size (minimum/optimal): 512 bytes / 512 bytes
Disklabel type: gpt
Disk identifier: 3CD4B489-A51D-4354-8018-B1391F52B08D

Device         Start       End   Sectors  Size Type
/dev/sdb1         34      2047      2014 1007K BIOS boot
/dev/sdb2       2048 312565389 312563342  149G Solaris /usr & Apple ZFS
/dev/sdb9  312565390 312581774     16385    8M Solaris reserved 1

Глянем на наш массив:

root@pve1:~# zpool status rpool
  pool: rpool
 state: ONLINE
  scan: none requested
config:

        NAME        STATE     READ WRITE CKSUM
        rpool       ONLINE       0     0     0
          mirror-0  ONLINE       0     0     0
            sda2    ONLINE       0     0     0
            sdb2    ONLINE       0     0     0

errors: No known data errors

По умолчанию инсталлятор Proxmox установил загрузчик на оба раздела — отлично!

Тестирование


Имитируем отказ жесткого диска следующим образом:
— выключаем сервер;
— выдергиваем одну из корзин;
— включаем сервер.

Сервер прекрасно грузится на любом из двух оставшихся дисков, массив работает в режиме DEGRADED и любезно подсказывает какой диск нам надо сменить и как это сделать:

root@pve1:~# zpool status rpool
  pool: rpool
 state: DEGRADED
status: One or more devices could not be used because the label is missing or
        invalid.  Sufficient replicas exist for the pool to continue
        functioning in a degraded state.
action: Replace the device using 'zpool replace'.
   see: http://zfsonlinux.org/msg/ZFS-8000-4J
  scan: none requested
config:

        NAME                      STATE     READ WRITE CKSUM
        rpool                     DEGRADED     0     0     0
          mirror-0                DEGRADED     0     0     0
            14981255989033513363  FAULTED      0     0     0  was /dev/sda2
            sda2                  ONLINE       0     0     0

errors: No known data errors

Если вернуть извлеченный диск на место — он прекрасно «встает» обратно в зеркало:

root@pve1:~# zpool status rpool
  pool: rpool
 state: ONLINE
status: One or more devices has experienced an unrecoverable error.  An
        attempt was made to correct the error.  Applications are unaffected.
action: Determine if the device needs to be replaced, and clear the errors
        using 'zpool clear' or replace the device with 'zpool replace'.
   see: http://zfsonlinux.org/msg/ZFS-8000-9P
  scan: resilvered 1.29M in 0h0m with 0 errors on Wed Dec  2 08:37:46 2015
config:

        NAME        STATE     READ WRITE CKSUM
        rpool       ONLINE       0     0     0
          mirror-0  ONLINE       0     0     0
            sda2    ONLINE       0     0     3
            sdb2    ONLINE       0     0     0

errors: No known data errors

Инсценируем замену диска на новый. Я просто взял другую корзину с таким-же диском из старого сервера. Ставим корзину на горячую для большей правдоподобности:

root@pve1:~# fdisk -l /dev/sdb

Disk /dev/sdb: 149.1 GiB, 160041885696 bytes, 312581808 sectors
Units: sectors of 1 * 512 = 512 bytes
Sector size (logical/physical): 512 bytes / 512 bytes
I/O size (minimum/optimal): 512 bytes / 512 bytes
Disklabel type: gpt
Disk identifier: 38BE38AC-00D9-4680-88FC-0876378526BC

Device      Start       End   Sectors   Size Type
/dev/sdb1      40    409639    409600   200M EFI System
/dev/sdb2  411648 312580095 312168448 148.9G Microsoft basic data

Условно неисправный диск у нас /dev/sdb и учитывая одинаковую емкость и геометрию копируем таблицу разделов 1:1 с исправного диска /dev/sda

root@pve1:~# sgdisk -R /dev/sdb /dev/sda
The operation has completed successfully.

Генерируем уникальные UUID для /dev/sdb

root@pve1:~# sgdisk -G /dev/sdb
The operation has completed successfully.

Ставим загрузчик на замененный диск и обновляем GRUB:

root@pve1:~# grub-install --recheck /dev/sdb
Installing for i386-pc platform.
Installation finished. No error reported.
root@pve1:~# update-grub
Generating grub configuration file ...
Found linux image: /boot/vmlinuz-4.2.3-2-pve
Found initrd image: /boot/initrd.img-4.2.3-2-pve
Found linux image: /boot/vmlinuz-4.2.2-1-pve
Found initrd image: /boot/initrd.img-4.2.2-1-pve
Found memtest86+ image: /ROOT/pve-1@/boot/memtest86+.bin
Found memtest86+ multiboot image: /ROOT/pve-1@/boot/memtest86+_multiboot.bin
done
root@pve1:~# update-initramfs -u
update-initramfs: Generating /boot/initrd.img-4.2.3-2-pve

Осталось только заменить сбойный диск в массиве на свежеустановленный, но тут всплывает одна проблема, порожденная методом адресации дисков в массиве примененной в инсталляторе. А именно — диски включены в массив по физическому адресу и команда zpool replace rpool /dev/sdb2 покажет нам вот такую фигу:

root@pve1:~# zpool replace rpool /dev/sdb2
cannot replace /dev/sdb2 with /dev/sdb2: /dev/sdb2 is busy

Что совершенно логично, нельзя сменить сбойный диск на /dev/sdb2 так как сбойный диск и есть /dev/sdb2, а зачем нам повторять недоработку инсталлятора? Привяжем диск по UUID, я вообще уже забыл то время когда диски прибивались гвоздями вида /dev/sdХХ — UUID наше все:

root@pve1:~# zpool replace rpool /dev/disk/by-partuuid/cf590df4-72b7-4cfc-a965-001ffe56d0c9
Make sure to wait until resilver is done before rebooting.

Нас предупредили о необходимости дождаться окончания синхронизации прежде чем перезагружаться. Проверим статус массива:

root@pve1:~# zpool status rpool
  pool: rpool
 state: ONLINE
status: One or more devices is currently being resilvered.  The pool will
        continue to function, possibly in a degraded state.
action: Wait for the resilver to complete.
  scan: resilver in progress since Wed Dec  2 18:07:01 2015
        92.8M scanned out of 920M at 8.44M/s, 0h1m to go
        92.5M resilvered, 10.09% done
config:

        NAME                                      STATE     READ WRITE CKSUM
        rpool                                     ONLINE       0     0     0
          mirror-0                                ONLINE       0     0     0
            sda2                                  ONLINE       0     0     0
            cf590df4-72b7-4cfc-a965-001ffe56d0c9  ONLINE       0     0     0  (resilvering)

errors: No known data errors

Для общего порядку включим и sda2 в массив используя UUID:

root@pve1:~# zpool detach rpool /dev/sda2
root@pve1:~# zpool attach rpool /dev/disk/by-partuuid/cf590df4-72b7-4cfc-a965-001ffe56d0c9 /dev/disk/by-partuuid/8263d908-e9a8-4ace-b01e-0044fa519037
Make sure to wait until resilver is done before rebooting.

Пока я копипастил предыдущие 2 команды из консоли в редактор массив уже синхронизировался:

root@pve1:~# zpool status rpool
  pool: rpool
 state: ONLINE
  scan: resilvered 920M in 0h1m with 0 errors on Wed Dec  2 18:36:37 2015
config:

        NAME                                      STATE     READ WRITE CKSUM
        rpool                                     ONLINE       0     0     0
          mirror-0                                ONLINE       0     0     0
            cf590df4-72b7-4cfc-a965-001ffe56d0c9  ONLINE       0     0     0
            8263d908-e9a8-4ace-b01e-0044fa519037  ONLINE       0     0     0

errors: No known data errors


Вывод


Когда нет аппаратного Raid-контроллера вполне удобно применить размещение корневого раздела на доступном в Proxmox 4.0 «из коробки» zfs RAID1. Конечно-же всегда остается вариант переноса /boot и корня на зеркала созданные средствами mdadm, что тоже неоднократно было использовано мной и до сих пор работает не нескольких серверах, но рассмотренный вариант проще и предлагается разработчиками продукта «из коробки».

L2TP IpSEC для IPHONE IPAD

Порты которые необходимо открыть на шлюзе:

L2TP traffic — UDP 1701
Internet Key Exchange (IKE) — UDP 500
IPSec Network Address Translation (NAT-T) — UDP 4500
Allows IPsec Encapsulating Security Payload (ESP) traffic to the VPN server — UDP 50

Установим необходимые приложения:

apt-get install openswan xl2tpd ppp

При установке инсталлятор задаст вопрос о генерации ключей. Откажемся от автоматической генерации ключей (выберем “No” в диалоге).

С помощью любимого текстового редактора (vi или nano) отредактируем файл /etc/ipsec.conf:

Обратите внимание на параметр left=, в нем нужно указать IP-адрес VDS.

Следующим шагом — добавим ключ шифрования. Для этого в укажем в файле /etc/ipsec.secrets желаемый ключ (смените его значение на какое-то более секретное):

Перейдем к настройке L2TP. Откроем в редакторе файл /etc/xl2tpd/xl2tpd.conf и приведем его содержимое к следующему виду:

Теперь займемся настройкой PPP. Наша следующая цель — файл конфигурации /etc/ppp/options.xl2tpd:

Наше соединение использует авторизацию по паролю, поэтому укажем его в соответствующем файле —/etc/ppp/chap-secrets:

С настройками VPN мы закончили, но нам нужно включить NAT (трансляцию адресов) в сетевых настройках операционной системы. Откроем файл /etc/rc.local и в его самом начале укажем следующие команды:

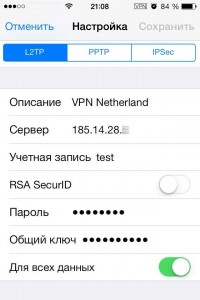
На этом настройка нашего VPN-сервера окончена. Перезагрузим VDS командой reboot и через минуту можно начинать пользоваться нашим шифрованным каналом доступа в Интернет. А пока давайте произведем настройку нашего iPhone. Перейдем в “Настройки” — “VPN”, затем выберем “Добавить конфигурацию VPN…”. Заполним поля:

Настройки L2TP/IPSec VPN в iPhone

  • Тип VPN — L2TP
  • Описание — выберите любое удобное название, например My VPN или ITLDC VPN
  • Сервер — указываем IP-адрес нашей VDS
  • Учетная запись — любое имя
  • RSA SecurID — выключен
  • Пароль — выбранный пароль (в нашем примере — TestPassword)
  • Общий ключ — ключ шифрования (TestSecret)

На этом настройка клиентской части окончена, выбираем “Сохранить”. Чтобы подключиться к VPN, необходимо в “Настройках” нашего iPhone или iPad включить слайдером соответствующий режим. Подключение производится достаточно быстро и через несколько секунд можно пользоваться всеми благами Интернет — без каких либо ограничений.

Reverting Thin-LVM to «old» Behavior storage on Proxmox

Optional: Reverting Thin-LVM to «old» Behavior of

/var/lib/vz

(Proxmox 4.2 and later)


If you installed Proxmox 4.2 (or later), you see yourself confronted with a changed layout of your data. There is no mounted

/var/lib/vz

LVM volume anymore, instead you find a thin-provisioned volume. This is technically the right choice, but one sometimes want to get the old behavior back, which is described here. This section describes the steps to revert to the «old» layout on a freshly installed Proxmox 4.2:

  • After the Installation your storage configuration in 
    /etc/pve/storage.cfg
    will look like this:
dir: local
        path /var/lib/vz
        content iso,vztmpl,backup

lvmthin: local-lvm
        thinpool data
        vgname pve
        content rootdir,images
  • You can delete the thin-volume via GUI or manually and have to set the local directory to store images and container aswell. You should have such a config in the end:
dir: local
        path /var/lib/vz
        maxfiles 0
        content backup,iso,vztmpl,rootdir,images
  • Now you need to recreate
    /var/lib/vz
root@pve-42 ~ > lvs
  LV   VG   Attr       LSize  Pool Origin Data%  Meta%  Move Log Cpy%Sync Convert
  data pve  twi-a-tz— 16.38g             0.00   0.49
  root pve  -wi-ao——  7.75g
  swap pve  -wi-ao——  3.88g

root@pve-42 ~ > lvremove pve/data
Do you really want to remove active logical volume data? [y/n]: y
  Logical volume «data» successfully removed

root@pve-42 ~ > lvcreate —name data -l +100%FREE pve
  Logical volume «data» created.

root@pve-42 ~ > mkfs.ext4 /dev/pve/data
mke2fs 1.42.12 (29-Aug-2014)
Discarding device blocks: done
Creating filesystem with 5307392 4k blocks and 1327104 inodes
Filesystem UUID: 310d346a-de4e-48ae-83d0-4119088af2e3
Superblock backups stored on blocks:
        32768, 98304, 163840, 229376, 294912, 819200, 884736, 1605632, 2654208,
        4096000

Allocating group tables: done
Writing inode tables: done
Creating journal (32768 blocks): done
Writing superblocks and filesystem accounting information: done
  • Then add the new volume in your
    /etc/fstab
    :
/dev/pve/data /var/lib/vz ext4 defaults 0 1
  • Restart to check if everything survives a reboot.

You should end up with a working «old-style» configuration where you «see» your files as it was before Proxmox 4.2

Отключаем сообщение The number of vSphere HA heartbeat datastores for this host is 1 which is less than required 2 в ESXI 5.X.X

Данное сообщение появилось с введением в механизм VMware HA функционала Datastore Heartbeating, который позволяет хостам кластера общаться посредством хранилища данных и за счет этого более корректно отрабатывать ситуации, связанные с изоляцией хоста.

Сообщает оно о том, что для общения хостов используется только 1 общее хранилище, а рекомендуется минимум 2 (для надежности). Это может быть связано либо с тем, что в настройках кластера жестко выставлено использование только 1 хранилища, либо у вас всего 1 общее хранилище.

В 1-м случае лучше выставить автоматическое определение используемых датасторов, а во втором случае можно просто отключить сообщение, особенно, если инфраструктура тестовая.

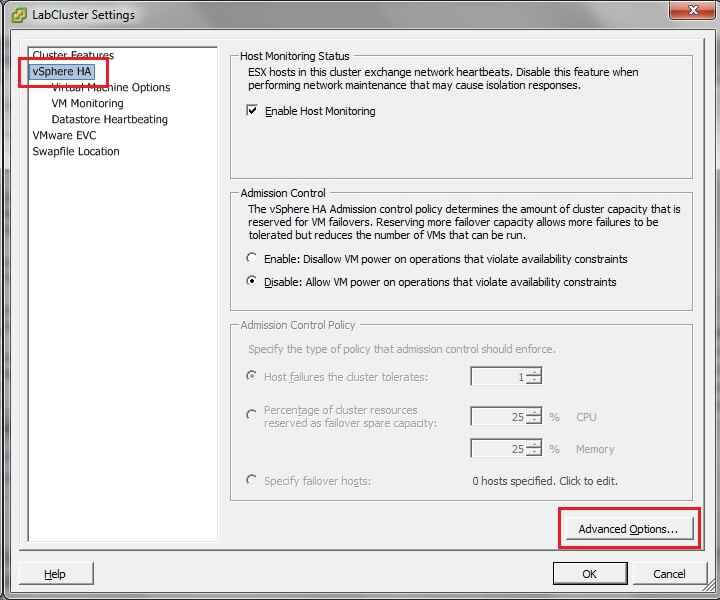
Отключается так — Правой по кластеру -> Edit Settings -> vSphere HA -> Advanced

The number of vSphere HA heartbeat datastores for this host is 1 which is less than required 2-01

The number of vSphere HA heartbeat datastores for this host is 1 which is less than required 2-01

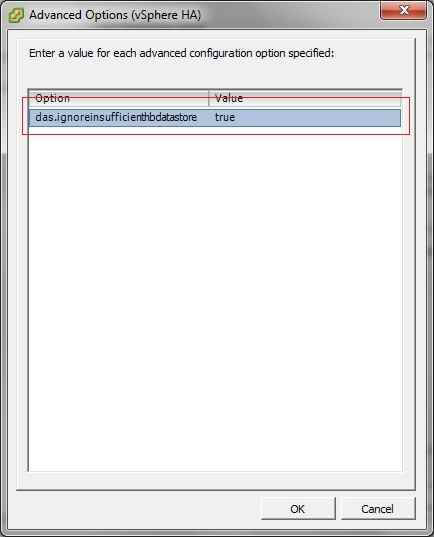
Дальше добавляем пункт «das.ignoreinsufficienthbdatastore» со значением «true»:

The number of vSphere HA heartbeat datastores for this host is 1 which is less than required 2-02

The number of vSphere HA heartbeat datastores for this host is 1 which is less than required 2-02


Proxmox настройка сети trunk и management vlan

Конфиг на cisco для порта сервера

interface GigabitEthernet1/0/38
switchport access vlan 50
switchport trunk allowed vlan 1,50,124
switchport mode trunk
switchport nonegotiate
switchport port-security maximum 3
load-interval 60
no cdp enable
no cdp tlv server-location
no cdp tlv app

Конфиг сети на proxmox
auto lo
iface lo inet loopback

iface eth0 inet manual

iface eth1 inet manual

iface eth2 inet manual

iface eth3 inet manual

auto bond0
iface bond0 inet manual
slaves eth0 eth1 eth2 eth3
bond_miimon 100
bond_mode active-backup

auto vlan50
iface vlan50 inet manual
vlan_raw_device bond0

auto vlan124
iface vlan124 inet manual
vlan_raw_device bond0

auto vmbr0
iface vmbr0 inet static
address 10.101.50.10
netmask 255.255.255.0
gateway 10.101.50.1
bridge_ports vlan50
bridge_stp off
bridge_fd 0

auto vmbr50
iface vmbr50 inet static
address 0.0.0.0
netmask 255.255.255.255
bridge_ports vlan50
bridge_stp off
bridge_fd 0

auto vmbr124
iface vmbr124 inet static
address 0.0.0.0
netmask 255.255.255.255
bridge_ports vlan124
bridge_stp off
bridge_fd 0

Переименовывание контроллеров домена AD 2003 2008 2012

Процедура переименования рядового сервера (Windows 2000/2003/2008) очень проста. Достаточно зайти в свойства системы, изменить имя и перегрузиться. Однако для контроллеров домена данный подход не годится. В этой статье мы рассмотрим правильную процедуру переименования контроллера.

Команда


Для переименования контроллера домена нам необходимо использовать команду NETDOM. В Windows Server 2008 данная команда встроена в операционную систему и не требует отдельной установки как в предыдущих версиях ОС.

Для начала вам необходимо указать новое полное доменное имя для контроллера домена. Все остальные контроллеры домена должны содержать обновленный SPN атрибут и все DNS сервера в домене должны содержать A запись нового имени. Оба имени — и старое и новое поддерживаются до тех пор, пока вы не удалите старое имя. Это гарантирует что не будет никаких проблем с аутентификацией клиентов.

Важно: Для переименования контроллера домена с помощью утилиты NETDOM функциональный уровень домена должен быть как минимум Windows Server 2003.

Плохая новость: Как обычно, нам необходимо перегружать переименованный контроллер.

Отличная новость: Вам не нужно находиться непосредственно за контроллером, который вы переименовываете. Вы можете сделать это с любого компьютера где установлена утилита NETDOM, конечно если у вас есть соответствующие полномочия.

Права


Вы должны быть членом группы Domain Admins.

Процедура


Для переименования DC с именем KUKU-SERVER в домене WINDOWS-DOMAIN.LOCAL на имя DC-SERVER выполните следующие шаги:

  1. Откройте командную строку и наберите команду:
NETDOM computername KUKU-SERVER.WINDOWS-DOMAIN.LOCAL /add:DC-SERVER.WINDOWS-DOMAIN.LOCAL

Эта команда обновит атрибут SPN в Active Directory для данного аккаунта компьютера и зарегистрирует нужные DNS записи для нового имени. Значение SPN должно быть реплицировано на все контроллеры домена и DNS записи должны разойтись по всем полномочным DNS серверам в домене. Если это не произойдет перед удалением старого имени то некоторые клиенты могут не найти данный контроллер домена ни по одному из имен. Поэтому очень важно чтобы Active Directory завершила полный цикл репликации. Вы можете проверить это с помощью утилит REPADMIN и REPLMON.

Вы можете проверить что новое имя добавлено к компьютеру с помощью ADSIEDIT.MSC. Перейдите в нужный объект и нажмите на нем правой кнопкой. Выберите Свойства:

Прокрутите список доступных параметров до атрибута с именем msDS-AdditionalDnsHostName.

  1. После этого можно выполнить следующую команду:
NETDOM computername KUKU-SERVER.WINDOWS-DOMAIN.LOCAL /makeprimary:DC-SERVER.WINDOWS-DOMAIN.LOCAL

На данном этапе вы опять можете посмотреть изменения через ADSIEDIT.MSC. Найдите тот же параметр что был указан в предыдущем пункте и убедитесь что там присутствует старое имя сервера.

  1. Перегрузите компьютер.
  1. Введите в командной строке следующую команду:
NETDOM computername DC-SERVER.WINDOWS-DOMAIN.LOCAL /remove:KUKU-SERVER.WINDOWS-DOMAIN.LOCAL
  1. Убедитесь что изменения были успешно реплицированы на все контроллеры домена.

Настройка двух SSID на точке доступа WiFi от cisco

В сети предприятия установлено несколько устройств WiFi (практически идентичных cisco AIR-AP1261N-E-K9 и AIR-AP1252G-A-K9), работающих в режиме точек доступа. Возникла задача развертывания на существующем оборудовании сети WiFi для посетителей. Т. е. на работающих точках доступа cisco необходимо настроить соответствующие vlan’ы и вторые SSID’ы. Выделить для гостевых устройств отдельную сеть было решено из-за соображений безопасности, да и управлять ею (время работы, скорость доступа, ресурсы и порты) в таком случае гораздо удобнее, чем выделять пул из уже существующей сети компании.
В данной статье не будут описываться настройки, относящиеся к сетевой безопасности и разграничении доступа на устройствах cisco. Предполагается также, что вы имеете навык по начальной настройке аналогичных точек доступа WiFi.

Схема подключения оборудования выглядит следующим образом:

Настройка двух SSID на точке доступа WiFi

На управляемом коммутаторе Cisco Catalyst 2960 порт, к которому подключена точка доступа, должен находится в транковом режиме. Настройки должны быть примерно такими:

interface FastEthernet0/10
description WIFI1 192.168.12.27
switchport trunk allowed vlan 1,101
switchport mode trunk
no cdp enable
На коммутаторе 3Com Baseline Switch 2952-SFP Plus (он же — HP 1910 серии) настройки порта для подключения настраиваемой нами точки доступа cisco должны выглядеть примерно так:

interface GigabitEthernet1/0/10
description WIFI1 192.168.12.27
port link-type hybrid
port hybrid vlan 101 tagged
port hybrid vlan 1 untagged
stp edged-port enable
В обоих случаях мы имеем нативный vlan 1 с основной сетью предприятия типа 192.168.12.0/24 и тегированный vlan 101, выделенный для устройств, которые будут подключаться к гостевому WiFi, с сетью типа 10.10.10.0/24.

Начнем настройку. Необходимо подключиться к устройству cisco с помощью консольного кабеля (лучше не делать этого удаленно, т. к. в ходе конфигурирования будут меняться сетевые настройки и вы можете потерять доступ к устройству), удалим сперва существующую конфигурацию командой erase nvram: и выполним перезагрузку:

cisco#erase nvram:
Erasing the nvram filesystem will remove all configuration files! Continue? [confirm]
[OK]
Erase of nvram: complete
cisco#reload
System configuration has been modified. Save? [yes/no]: no
Proceed with reload? [confirm]
После перезагрузки, необходимо войти в режим конфигурирования с помощью команды enable, введя пароль по-умолчанию Cisco (именно так — с заглавной буквы) и просмотрим существующий конфиг командой show running-config:

ap>enable
Password:
ap#sh run
Building configuration...
Current configuration : 1134 bytes
!
version 12.4
no service pad
service timestamps debug datetime msec
service timestamps log datetime msec
service password-encryption
!
hostname ap
!
logging rate-limit console 9
enable secret 5 $1$Cwhm$vuUZS6MSA6BIzQ.n30O.C/
!
no aaa new-model
ip domain name company.ru
ip name-server 192.168.12.1
!
!
dot11 syslog
!
!
username Cisco password 7 1531021F0725
!
!
bridge irb
!
!
interface Dot11Radio0
no ip address
no ip route-cache
shutdown
antenna gain 0
station-role root
bridge-group 1
bridge-group 1 subscriber-loop-control
bridge-group 1 block-unknown-source
no bridge-group 1 source-learning
no bridge-group 1 unicast-flooding
bridge-group 1 spanning-disabled
!
interface GigabitEthernet0
no ip address
no ip route-cache
duplex auto
speed auto
no keepalive
bridge-group 1
no bridge-group 1 source-learning
bridge-group 1 spanning-disabled
!
interface BVI1
ip address 192.168.12.27 255.255.255.0
no ip route-cache
!
ip http server
no ip http secure-server
ip http help-path http://www.cisco.com/warp/public/779/smbiz/prodconfig/help/eag
bridge 1 route ip
!
!
!
line con 0
line vty 0 4
login local
!
end
Войдем в режим конфигурирования с помощью команды configure terminal и произведем настройку радиоинтерфейса Dot11Radio0:

ap#conf t
Enter configuration commands, one per line. End with CNTL/Z.
ap(config)#interface Dot11Radio0
ap(config-if)#station-role root access-point
ap(config-if)#mbssid
ap(config-if)#encryption vlan 1 mode ciphers aes-ccm tkip
ap(config-if)#encryption vlan 101 mode ciphers aes-ccm tkip
ap(config-if)#ssid COMPANY
ap(config-if-ssid)#vlan 1
ap(config-if-ssid)#authentication open
ap(config-if-ssid)#authentication key-management wpa version 2
ap(config-if-ssid)#wpa-psk ascii SECRET-KEY1
ap(config-if-ssid)#exit
Данными командами мы:

обозначили, что данное устройство выступает в качестве точки доступа;
включили на данном интерфейсе поддержку нескольких SSID;
включили для vlan 1 шифрование WPA AES CCMP;
включили для vlan 101 шифрование WPA AES CCMP;
обозначили рабочий SSID для сотрудников компании и произвели его настройку:
— определили принадлежность ssid COMPANY первому нативному vlan’у;
— определили открытый метод аутентификации;
— определили версию WPA для подключения клиентов;
— указали в открытом виде ключ аутентификации;
— вышли из настройки SSID’а.
Ключ надо указывать именно в таком виде, в каком его необходимо будет вводить при авторизации в настраиваемой нами WiFi сети. Его длина должна быть от 8 до 63 символов. В противном случае вы получите предупреждение:

ap(config-if-ssid)#wpa-psk ascii 1234567
Invalid key length, expecting 8 to 63 characters
Тут же, не выходя из настройки радиоинтерфейса Dot11Radio0 делаем следующие настройки:

ap(config-if)#ssid GUESTS
ap(config-if-ssid)#vlan 101
ap(config-if-ssid)#authentication open
ap(config-if-ssid)#authentication key-management wpa version 2
ap(config-if-ssid)#wpa-psk ascii SECRET-KEY2
ap(config-if-ssid)#exit
ap(config-if)#exit
Данными командами мы аналогично произвели настройку SSID’а для гостей компании и вышли из конфигурирования радиоинтерфейса Dot11Radio0.

Теперь нам необходимо произвести настройку радиоинтерфейсов для каждого из vlan’ов.

Для первого нативного влана мы настроим Dot11Radio0.1:

ap(config)#interface Dot11Radio0.1
ap(config-subif)#description COMPANY
ap(config-subif)#encapsulation dot1Q 1 native
ap(config-subif)#exit
Этими командами мы:

вошли в настройку требуемого интерфейса;
обозначили его описание;
настроили тип инкапсуляции для нашего vlan 1;
вышли из настройки интерфейса.
Больше для первого vlan’а на его радиоинтерфейсе делать настроек не нужно. Остальное подставится автоматически. Проверить можете командой:

ap(config)#do sh run int Dot11Radio0.1
Building configuration...
Current configuration : 299 bytes
!
interface Dot11Radio0.1
description COMPANY
encapsulation dot1Q 1 native
no ip route-cache
bridge-group 1
bridge-group 1 subscriber-loop-control
bridge-group 1 block-unknown-source
no bridge-group 1 source-learning
no bridge-group 1 unicast-flooding
bridge-group 1 spanning-disabled
end
Теперь аналогично необходимо сделать настройку радиоинтерфейса для 101 vlan’а Dot11Radio0.2. Правда в этом месте необходимо прописать настройки для bridge-group 2:

ap(config)#interface Dot11Radio0.2
ap(config-subif)#description GUESTS
ap(config-subif)#encapsulation dot1Q 101
ap(config-subif)#bridge-group 2
ap(config-subif)#bridge-group 2 subscriber-loop-control
ap(config-subif)#bridge-group 2 block-unknown-source
ap(config-subif)#no bridge-group 2 source-learning
ap(config-subif)#no bridge-group 2 unicast-flooding
ap(config-subif)#bridge-group 2 spanning-disabled
ap(config-subif)#exit
Теперь следует настроить сетевые интерфейсы под наши vlan’ы.

Для первого нативного влана мы настроим GigabitEthernet0.1:

ap(config)#interface GigabitEthernet0.1
ap(config-subif)#encapsulation dot1Q 1 native
ap(config-subif)#exit
Этими командами мы:

вошли в настройку требуемого интерфейса;
настроили тип инкапсуляции для нашего vlan 1;
вышли из настройки интерфейса.
Больше для первого vlan’а на его сетевом интерфейсе делать настроек не нужно. Остальное подставится автоматически. Проверить можете командой:

ap(config)#do sh run int GigabitEthernet0.1
Building configuration...
Current configuration : 170 bytes
!
interface GigabitEthernet0.1
encapsulation dot1Q 1 native
no ip route-cache
bridge-group 1
no bridge-group 1 source-learning
bridge-group 1 spanning-disabled
end
Теперь аналогично необходимо сделать настройку сетевого интерфейса для 101 vlan’а GigabitEthernet0.2. Правда в этом месте также необходимо прописать настройки для bridge-group 2:

ap(config)#interface GigabitEthernet0.2
ap(config-subif)#encapsulation dot1Q 101
ap(config-subif)#bridge-group 2
ap(config-subif)#no bridge-group 2 source-learning
ap(config-subif)#bridge-group 2 spanning-disabled
ap(config-subif)#exit
Осталось в основном радиоинтерфейсе Dot11Radio0 прописать скорости радио-передачи данных и “поднять” его командой no shutdown:

ap(config)#interface Dot11Radio0
ap(config-if)#speed basic-1.0 basic-2.0 basic-5.5 basic-11.0 6.0 9.0 12.0 18.0 24.0 36.0 48.0 54.0
ap(config-if)#no shut
ap(config-if)#exit
В логах устройства должны отобразиться примерно следующие события (их можно просмотреть командой do sh logg):

*Dec 3 05:57:48.685: %DOT11-6-FREQ_USED: Interface Dot11Radio0, frequency 2437 selected
*Dec 3 05:57:48.688: %LINK-3-UPDOWN: Interface Dot11Radio0, changed state to up
*Dec 3 05:57:48.688: %LINEPROTO-5-UPDOWN: Line protocol on Interface Dot11Radio0.1, changed state to up
*Dec 3 05:57:48.688: %LINEPROTO-5-UPDOWN: Line protocol on Interface Dot11Radio0.2, changed state to up
*Dec 3 05:57:49.688: %LINEPROTO-5-UPDOWN: Line protocol on Interface Dot11Radio0, changed state to up
Нам осталось в настройках SSID’ов включить режим guest-mode и дать имена нашим настроенным dot11 vlan’ам:

ap(config)#dot11 ssid COMPANY
ap(config-ssid)#mbssid guest-mode
ap(config-ssid)#exit
ap(config)#dot11 ssid GUESTS
ap(config-ssid)#mbssid guest-mode
ap(config-ssid)#exit
ap(config)#dot11 vlan-name COMPANY vlan 1
ap(config)#dot11 vlan-name GUESTS vlan 101
ap(config)#exit
ap#write
Не забудьте в конце выполнения конфигурирования дать команду на сохранение настроек write.

В данном примере не производились настройки сетевого интерфейса interface BVI1. Они были присвоены с помощью DHCP автоматически, при первой загрузке устройства, после его сброса.

Так же не забудьте настроить сервер DHCP и DNS для гостевой сети WiFi 10.10.10.0/24 vlan’а 101 (в моем случае на роутере 2821 см.рисунок выше). (Если есть необходимость в приведении полного примера работы связки устройств, изображенных на верхнем рисунке — пишите, поделюсь конфигами).

Проверить работу вашей точки доступа можно следующими командами:

sh dot11 vlan-name — выведет список настроенных вами dot11 vlan’ов:

ap#sh dot11 vlan-name
Configured VLAN name ID
COMPANY 1
GUESTS 101
sh vlans — выведет статистику по настроенным сетевым vlan’ам:

ap#sh vlans
Virtual LAN ID: 1 (IEEE 802.1Q Encapsulation)
vLAN Trunk Interfaces: Dot11Radio0.1
GigabitEthernet0.1
This is configured as native Vlan for the following interface(s) :
Dot11Radio0
GigabitEthernet0
Protocols Configured: Address: Received: Transmitted:
Bridging Bridge Group 1 2019 686
0 packets, 0 bytes input
686 packets, 99109 bytes output
Bridging Bridge Group 1 2019 686
3776 packets, 407696 bytes input
0 packets, 0 bytes output
Virtual LAN ID: 101 (IEEE 802.1Q Encapsulation)
vLAN Trunk Interfaces: Dot11Radio0.2
GigabitEthernet0.2
Protocols Configured: Address: Received: Transmitted:
Bridging Bridge Group 2 283 124
0 packets, 0 bytes input
124 packets, 11314 bytes output
Bridging Bridge Group 2 283 124
289 packets, 26302 bytes input
0 packets, 0 bytes output
В случае подключения к SSID’у COMPANY команда sh dot11 associations all-client выведет что-то типа этого:

ap#sh dot11 associations all-client
Address : 2054.7659.6934 Name : NONE
IP Address : 192.168.12.199 Interface : Dot11Radio 0
Device : unknown Software Version : NONE
CCX Version : NONE Client MFP : Off
State : Assoc Parent : self
SSID : COMPANY
VLAN : 1
Hops to Infra : 1 Association Id : 1
Clients Associated: 0 Repeaters associated: 0
Tunnel Address : 0.0.0.0
Key Mgmt type : WPAv2 PSK Encryption : AES-CCMP
Current Rate : 6.0 Capability : WMM ShortHdr ShortSlot
Supported Rates : 1.0 2.0 5.5 11.0 6.0 9.0 12.0 18.0 24.0 36.0 48.0 54.0
Voice Rates : disabled Bandwidth : 20 MHz
Signal Strength : -85 dBm Connected for : 22 seconds
Signal to Noise : 12 dB Activity Timeout : 60 seconds
Power-save : On Last Activity : 0 seconds ago
Apsd DE AC(s) : NONE
Packets Input : 71 Packets Output : 10
Bytes Input : 3098 Bytes Output : 1042
Duplicates Rcvd : 8 Data Retries : 24
Decrypt Failed : 0 RTS Retries : 0
MIC Failed : 0 MIC Missing : 0
Packets Redirected: 0 Redirect Filtered: 0
Session timeout : 0 seconds
Reauthenticate in : never
В случае подключения к SSID’у GUESTS команда sh dot11 associations all-client выведет что-то типа этого:

ap#sh dot11 associations all-client
Address : 2054.7659.6934 Name : NONE
IP Address : 10.10.10.11 Interface : Dot11Radio 0
Device : unknown Software Version : NONE
CCX Version : NONE Client MFP : Off
State : Assoc Parent : self
SSID : GUESTS
VLAN : 101
Hops to Infra : 1 Association Id : 1
Clients Associated: 0 Repeaters associated: 0
Tunnel Address : 0.0.0.0
Key Mgmt type : WPAv2 PSK Encryption : AES-CCMP
Current Rate : 5.5 Capability : WMM ShortHdr ShortSlot
Supported Rates : 1.0 2.0 5.5 11.0 6.0 9.0 12.0 18.0 24.0 36.0 48.0 54.0
Voice Rates : disabled Bandwidth : 20 MHz
Signal Strength : -87 dBm Connected for : 18 seconds
Signal to Noise : 10 dB Activity Timeout : 60 seconds
Power-save : On Last Activity : 0 seconds ago
Apsd DE AC(s) : NONE
Packets Input : 125 Packets Output : 34
Bytes Input : 11215 Bytes Output : 5429
Duplicates Rcvd : 29 Data Retries : 137
Decrypt Failed : 0 RTS Retries : 0
MIC Failed : 0 MIC Missing : 0
Packets Redirected: 0 Redirect Filtered: 0
Session timeout : 0 seconds
Reauthenticate in : never
И в заключении, листинг проделанной нами работы:

ap#sh run

Building configuration...
Current configuration : 2392 bytes
!
version 12.4
no service pad
service timestamps debug datetime msec
service timestamps log datetime msec
service password-encryption
!
hostname ap
!
logging rate-limit console 9
enable secret 5 $1$DP8i$5vfR3ImblWxyzkQdmMF7E.
!
no aaa new-model
ip domain name company.ru
ip name-server 192.168.12.1
!
!
dot11 syslog
dot11 vlan-name COMPANY vlan 1
dot11 vlan-name GUESTS vlan 101
!
dot11 ssid COMPANY
vlan 1
authentication open
authentication key-management wpa version 2
mbssid guest-mode
wpa-psk ascii 7 0942460F2B0B1D1A5C5B
!
dot11 ssid GUESTS
vlan 101
authentication open
authentication key-management wpa version 2
mbssid guest-mode
wpa-psk ascii 7 0316500D252C235E485E4E
!
!
!
username Cisco password 7 072C285F4D06
!
!
bridge irb
!
!
interface Dot11Radio0
no ip address
no ip route-cache
!
encryption vlan 1 mode ciphers aes-ccm tkip
!
encryption vlan 101 mode ciphers aes-ccm tkip
!
ssid COMPANY
!
ssid GUESTS
!
antenna gain 0
mbssid
speed basic-1.0 basic-2.0 basic-5.5 basic-11.0 6.0 9.0 12.0 18.0 24.0 36.0 48.0 54.0
station-role root access-point
!
interface Dot11Radio0.1
description COMPANY
encapsulation dot1Q 1 native
no ip route-cache
bridge-group 1
bridge-group 1 subscriber-loop-control
bridge-group 1 block-unknown-source
no bridge-group 1 source-learning
no bridge-group 1 unicast-flooding
bridge-group 1 spanning-disabled
!
interface Dot11Radio0.2
description GUESTS
encapsulation dot1Q 101
no ip route-cache
bridge-group 2
bridge-group 2 subscriber-loop-control
bridge-group 2 block-unknown-source
no bridge-group 2 source-learning
no bridge-group 2 unicast-flooding
bridge-group 2 spanning-disabled
!
interface GigabitEthernet0
no ip address
no ip route-cache
duplex auto
speed auto
no keepalive
!
interface GigabitEthernet0.1
encapsulation dot1Q 1 native
no ip route-cache
bridge-group 1
no bridge-group 1 source-learning
bridge-group 1 spanning-disabled
!
interface GigabitEthernet0.2
encapsulation dot1Q 101
no ip route-cache
bridge-group 2
no bridge-group 2 source-learning
bridge-group 2 spanning-disabled
!
interface BVI1
ip address 192.168.12.27 255.255.255.0
no ip route-cache
!
ip http server
no ip http secure-server
ip http help-path http://www.cisco.com/warp/public/779/smbiz/prodconfig/help/eag
bridge 1 route ip
!
!
!
line con 0
line vty 0 4
login local
!
end
Ранее Ctrl + ↓